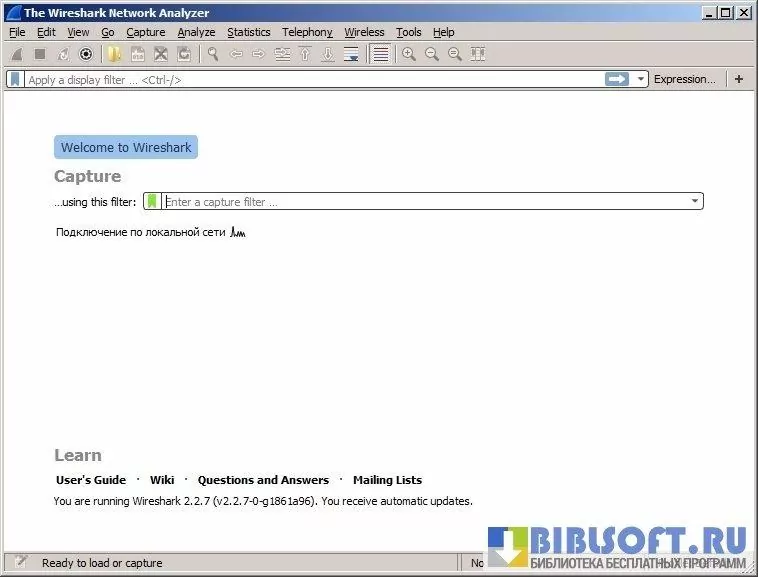
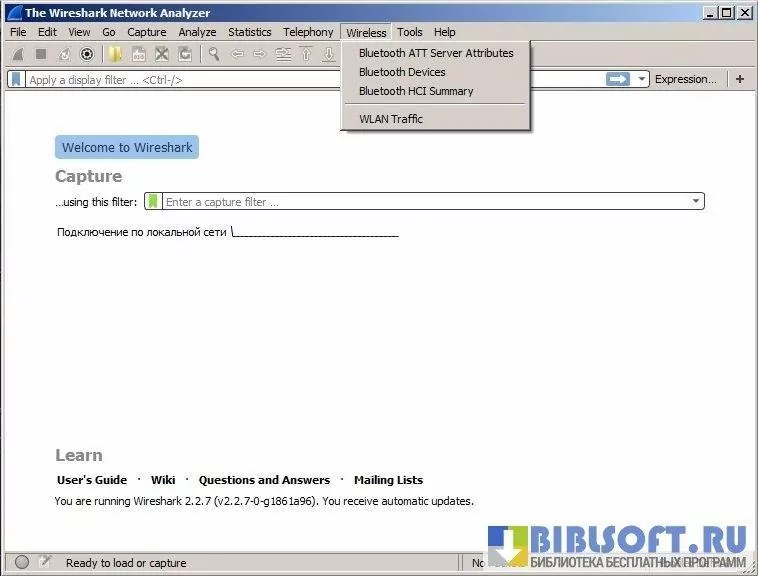
Wireshark — безкоштовний аналізатор мережевого трафіку для Windows, який перехоплює дані з вибраного мережевого інтерфейсу та показує їх на рівні окремих пакетів. Програма допомагає розбирати роботу мережевих протоколів, шукати причини збоїв з’єднання та перевіряти, які запити дійсно проходять між комп’ютером і віддаленими вузлами.
За можливостями Wireshark близький до tcpdump, однак розрахований не лише на захоплення пакетів. tcpdump працює переважно в командному рядку та зручний для швидкого збирання даних на сервері, тоді як Wireshark пропонує графічний інтерфейс, докладне розшифрування протоколів, кольорове маркування пакетів і фільтри відображення. Водночас Wireshark також містить консольний інструмент TShark для сценаріїв, де графічна оболонка не потрібна.
Можливості Wireshark
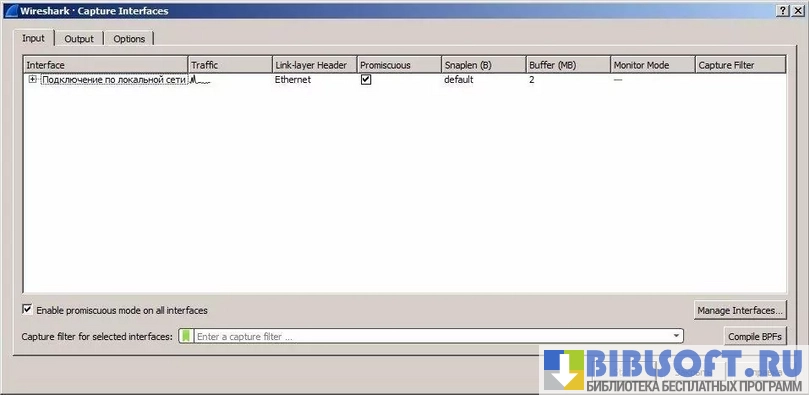
- Захоплює мережеві пакети в реальному часі через доступні інтерфейси Windows і дає змогу відкрити раніше збережені файли захоплення.
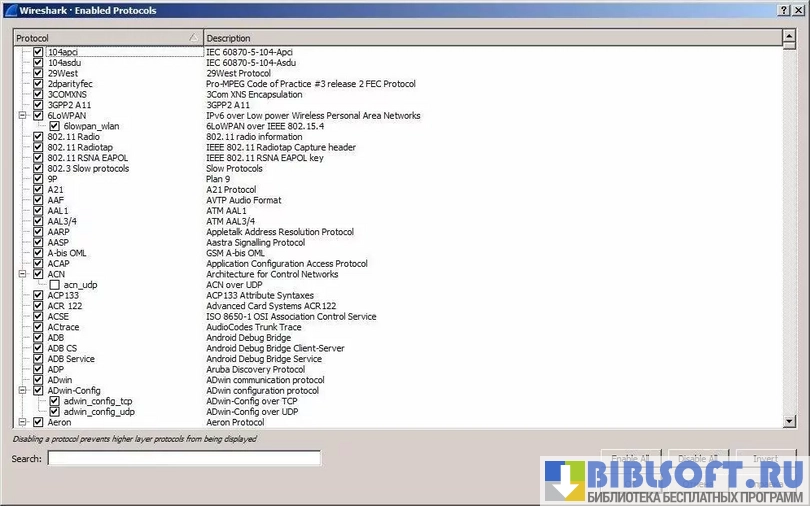
- Розбирає вміст мережевого обміну за протоколами, розкриваючи заголовки та поля пакета на кількох рівнях.
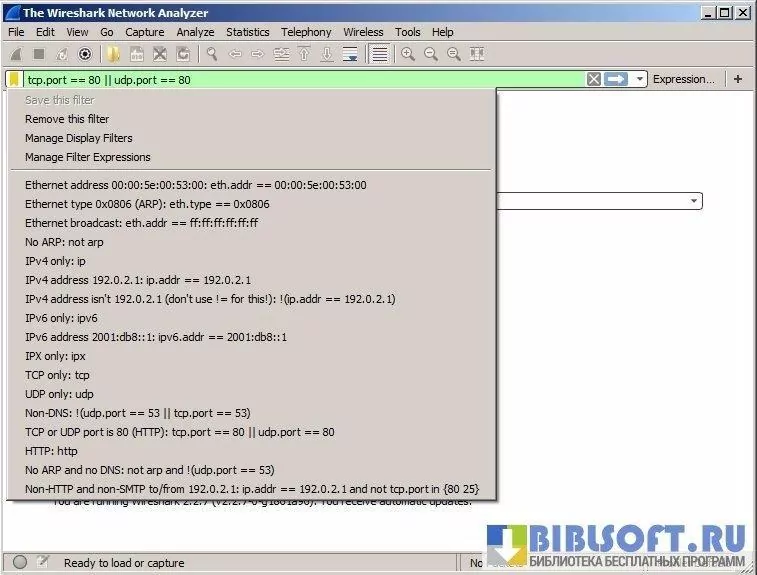
- Фільтрує дані за адресою, портом, протоколом або конкретним полем, щоб швидко виділити потрібний фрагмент великого захоплення.
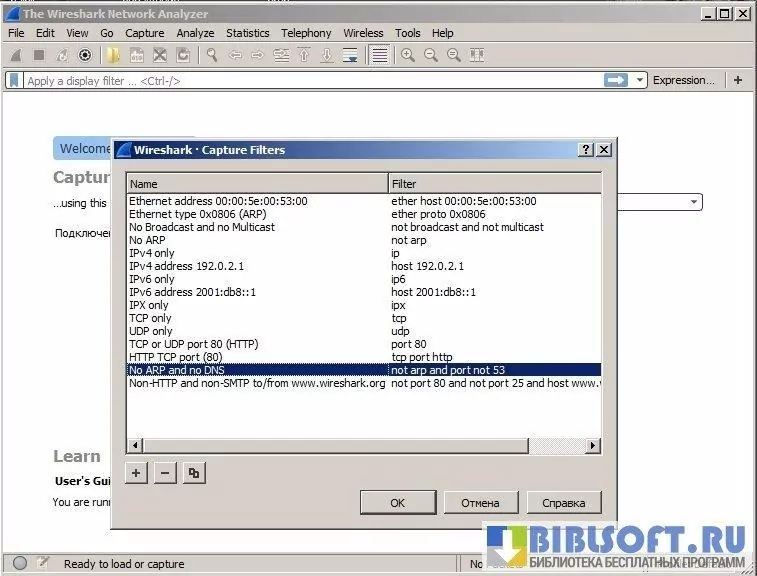
- Підтримує фільтри захоплення та фільтри відображення: перші обмежують збирання даних, другі застосовуються вже до отриманого набору пакетів.
- Об’єднує пакети одного з’єднання в потік, завдяки чому простіше відновити послідовність обміну між вузлами.
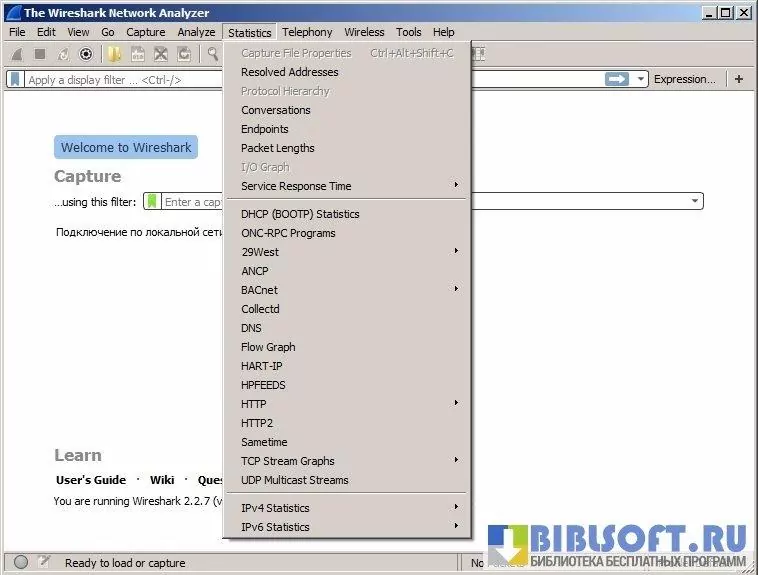
- Показує статистику за протоколами та кінцевими точками, а також допомагає побачити розподіл трафіку в часі.
- Використовує кольорові правила для візуального виділення вибраних типів пакетів і потенційно проблемних ділянок обміну.
- Дозволяє зберігати результати аналізу та експортувати окремі дані для подальшої перевірки або передавання колегам.
- Працює з поширеними форматами файлів захоплення, що полегшує обмін матеріалами між різними інструментами діагностики.
- Надає консольний TShark для автоматизованого збирання й оброблення мережевих даних без запуску графічного вікна.
Wireshark корисний не лише під час пошуку несправностей. За захопленням можна перевірити, чи справді програма звертається до потрібного сервера, які DNS-запити виникають під час запуску та на якому етапі з’єднання перестає відповідати.
Переваги аналізатора трафіку
- Глибока деталізація: пакет можна розкрити до окремих полів протоколу, а не обмежуватися відомостями про відправника й одержувача.
- Гнучка фільтрація скорочує час пошуку потрібної події в захопленнях, де одночасно присутній трафік кількох програм.
- Графічне представлення полегшує читання складного обміну, а кольорові правила допомагають помітити повторювані помилки та незвичайні пакети.
- Підтримка TShark дає змогу використовувати можливості Wireshark у командних файлах і діагностичних сценаріях Windows.
- Збережені захоплення можна вивчати повторно, не відтворюючи початкову проблему на робочому комп’ютері або сервері.
- Програма підходить для мережевих адміністраторів, розробників і фахівців з інформаційної безпеки, яким потрібен аналіз реального обміну, а не лише журнали програм.
Недоліки
- Інтерфейс і набір полів розраховані на користувачів, знайомих із мережевими протоколами: без такої бази розшифрування пакетів швидко перетворюється на набір незрозумілих параметрів.
- Захоплення трафіку може займати значний обсяг дискового простору, особливо під час тривалої роботи або високого навантаження на мережу.
- Перехоплення даних залежить від можливостей мережевого адаптера та прав Windows, тому програма не завжди побачить обмін, який фізично не проходить через вибраний інтерфейс.
- Вміст захищених з’єднань не можна прочитати автоматично: для розшифрування потрібні відповідні ключі або параметри сеансу, якщо протокол і конфігурація це дають змогу.
- Повне захоплення може містити конфіденційні відомості, тому файли з пакетами потребують такого самого обережного поводження, як журнали серверів і резервні копії.
Wireshark показує фактичний мережевий обмін, але не усуває виявлені проблеми самостійно. Програма допомагає встановити, де виникає затримка або помилка, після чого причини доводиться усувати в налаштуваннях системи, програми, маршрутизатора або сервера.
Wireshark створено для тих, хто хоче отримати докладну картину мережевого обміну у Windows — від окремого підозрілого пакета до послідовності запитів усього з’єднання. Інструмент особливо корисний там, де звичайних повідомлень про помилку недостатньо, а Wireshark поширюється безкоштовно.
Додати коментар