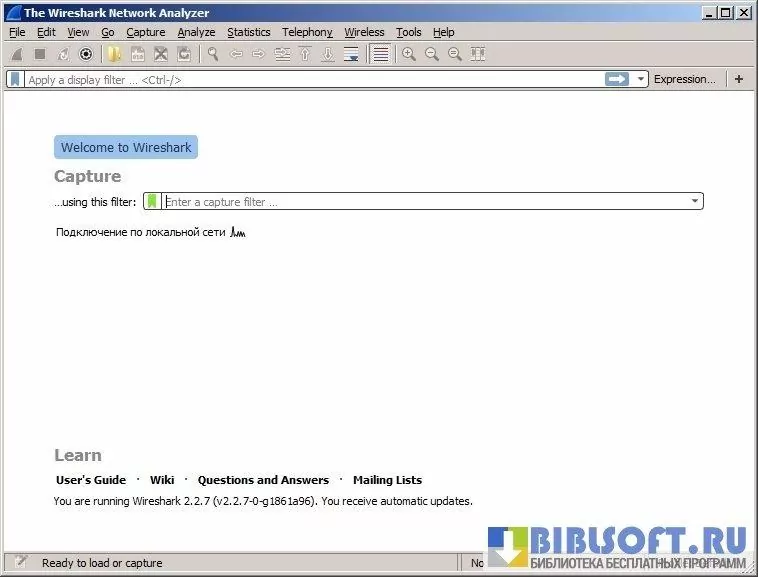
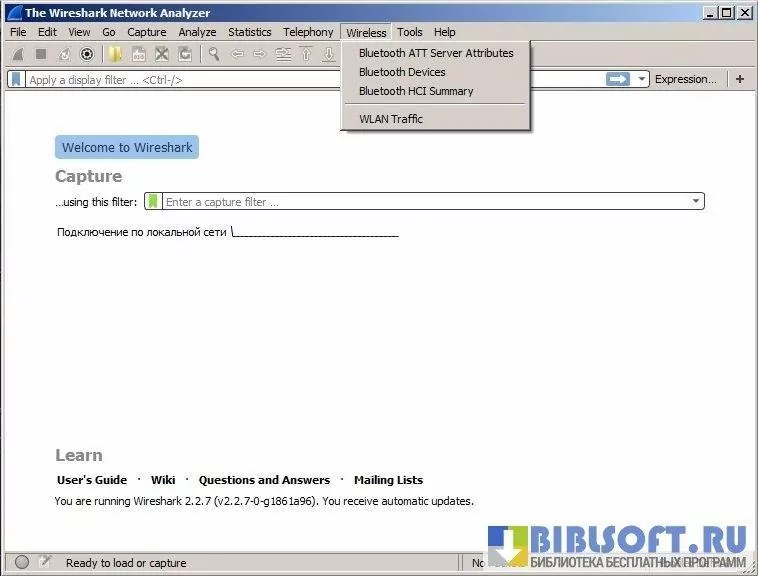
Wireshark — бесплатный анализатор сетевого трафика для Windows, который перехватывает данные с выбранного сетевого интерфейса и показывает их на уровне отдельных пакетов. Программа помогает разбирать работу сетевых протоколов, искать причины сбоев соединения и проверять, какие запросы действительно проходят между компьютером и удалёнными узлами.
По возможностям Wireshark близок к tcpdump, однако рассчитан не только на захват пакетов. tcpdump работает преимущественно в командной строке и удобен для быстрого сбора данных на сервере, тогда как Wireshark предлагает графический интерфейс, подробную расшифровку протоколов, цветовую маркировку пакетов и фильтры отображения. При этом Wireshark также включает консольный инструмент TShark для сценариев, где графическая оболочка не нужна.
Возможности Wireshark
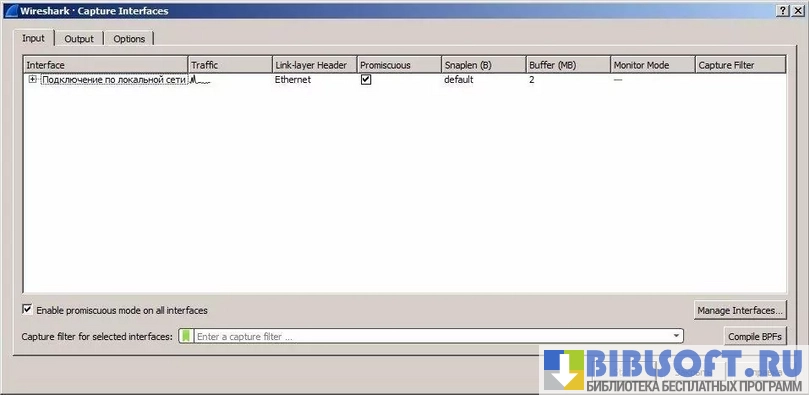
- Захватывает сетевые пакеты в реальном времени через доступные интерфейсы Windows и позволяет открыть ранее сохранённые файлы захвата.
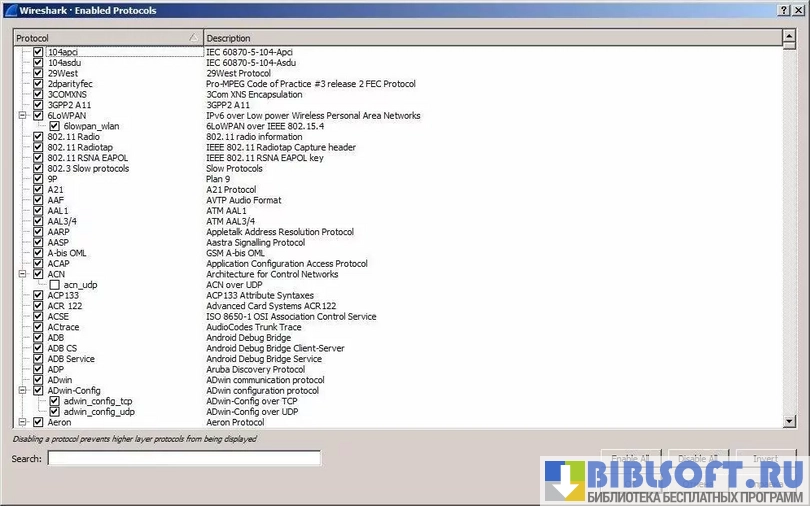
- Разбирает содержимое сетевого обмена по протоколам, раскрывая заголовки и поля пакета на нескольких уровнях.
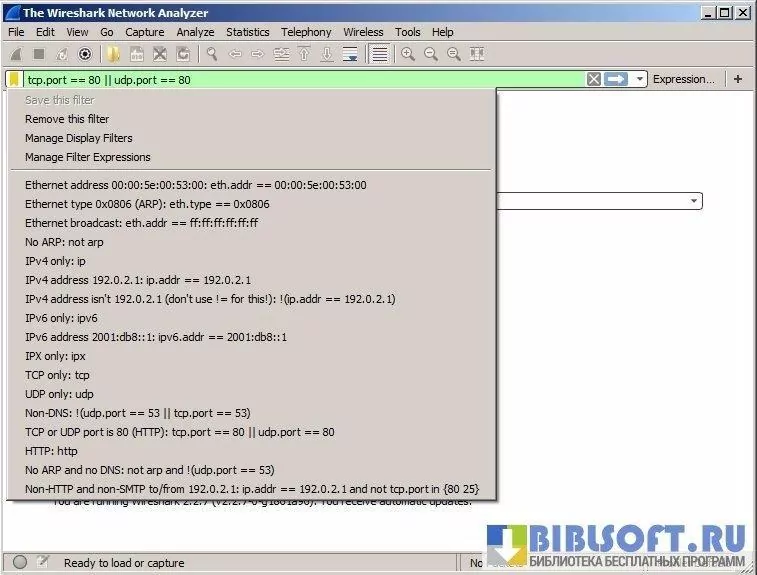
- Фильтрует данные по адресу, порту, протоколу или конкретному полю, чтобы быстро выделить нужный фрагмент большого захвата.
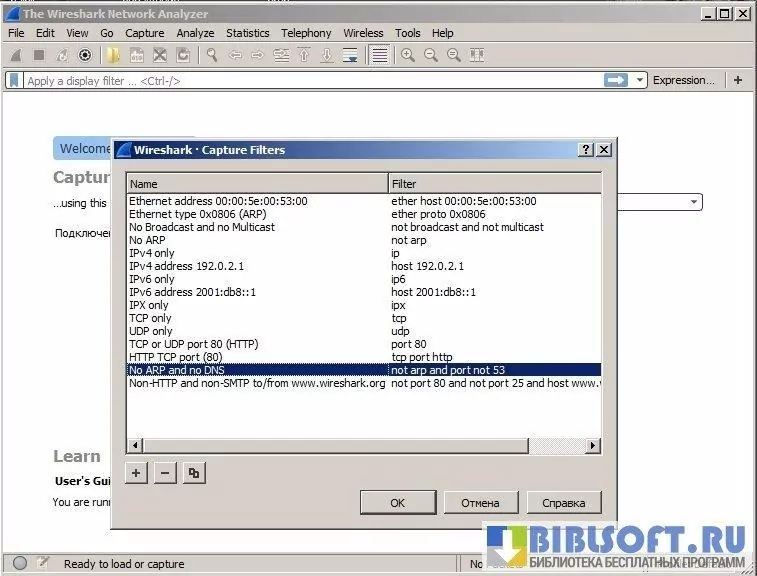
- Поддерживает фильтры захвата и фильтры отображения: первые ограничивают сбор данных, вторые применяются уже к полученному набору пакетов.
- Объединяет пакеты одного соединения в поток, благодаря чему проще восстановить последовательность обмена между узлами.
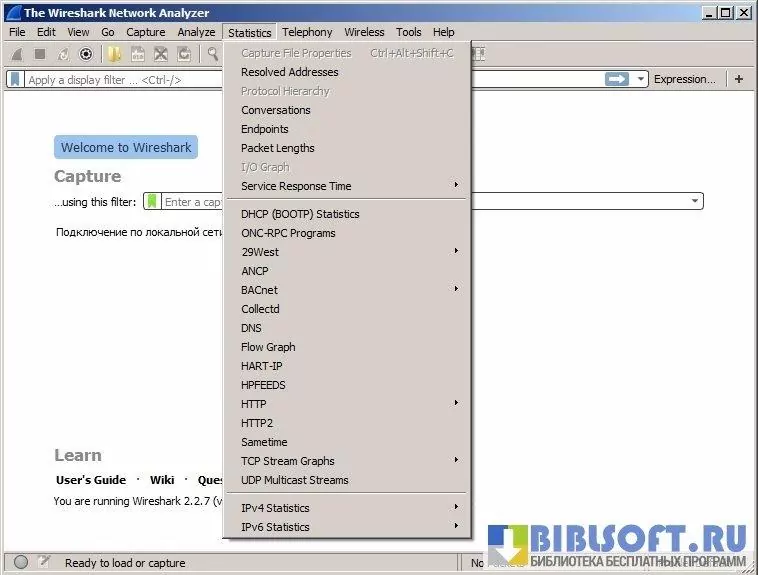
- Показывает статистику по протоколам и конечным точкам, а также помогает увидеть распределение трафика во времени.
- Использует цветовые правила для визуального выделения выбранных типов пакетов и потенциально проблемных участков обмена.
- Позволяет сохранять результаты анализа и экспортировать отдельные данные для дальнейшей проверки или передачи коллегам.
- Работает с распространёнными форматами файлов захвата, что облегчает обмен материалами между разными инструментами диагностики.
- Предоставляет консольный TShark для автоматизированного сбора и обработки сетевых данных без запуска графического окна.
Wireshark полезен не только при поиске неисправностей. По захвату можно проверить, действительно ли приложение обращается к нужному серверу, какие DNS-запросы возникают при запуске и на каком этапе соединение перестаёт отвечать.
Преимущества анализатора трафика
- Глубокая детализация: пакет можно раскрыть до отдельных полей протокола, а не ограничиваться сведениями об отправителе и получателе.
- Гибкая фильтрация сокращает время поиска нужного события в захватах, где одновременно присутствует трафик нескольких приложений.
- Графическое представление облегчает чтение сложного обмена, а цветовые правила помогают заметить повторяющиеся ошибки и необычные пакеты.
- Поддержка TShark позволяет использовать возможности Wireshark в командных файлах и диагностических сценариях Windows.
- Сохранённые захваты можно изучать повторно, не воспроизводя исходную проблему на рабочем компьютере или сервере.
- Программа подходит для сетевых администраторов, разработчиков и специалистов по информационной безопасности, которым требуется анализ реального обмена, а не только журналы приложений.
Недостатки
- Интерфейс и набор полей рассчитаны на пользователей, знакомых с сетевыми протоколами: без такой базы расшифровка пакетов быстро превращается в набор непонятных параметров.
- Захват трафика может занимать значительный объём дискового пространства, особенно при длительной работе или высокой нагрузке на сеть.
- Перехват данных зависит от возможностей сетевого адаптера и прав Windows, поэтому программа не всегда увидит обмен, который физически не проходит через выбранный интерфейс.
- Содержимое защищённых соединений нельзя прочитать автоматически: для расшифровки требуются подходящие ключи или параметры сеанса, если протокол и конфигурация это позволяют.
- Полный захват может содержать конфиденциальные сведения, поэтому файлы с пакетами требуют такого же аккуратного обращения, как журналы серверов и резервные копии.
Wireshark показывает фактический сетевой обмен, но не исправляет обнаруженные проблемы самостоятельно. Программа помогает установить, где возникает задержка или ошибка, после чего причины приходится устранять в настройках системы, приложения, маршрутизатора или сервера.
Wireshark создана для тех, кто хочет получить подробную картину сетевого обмена на Windows — от отдельного подозрительного пакета до последовательности запросов целого соединения. Инструмент особенно полезен там, где обычных сообщений об ошибке недостаточно, а Wireshark распространяется бесплатно.
Добавить комментарий