Вразливість Android без жодного кліку: як перевірити, чи закрита вона у вас
Содержание
Зазвичай поради з безпеки звучать однаково: не відкривайте дивні посилання, не завантажуйте вкладення від незнайомців. Нова вразливість в Android ламає цю логіку. Щоб її використати, вам не потрібно нічого натискати: зловмисник може віддалено запустити на телефоні свій код, поки ви просто користуєтеся пристроєм. Google уже випустила виправлення, але до вашого смартфона воно доходить не одразу.
Що саме знайшли
Ваду зареєстровано як CVE-2026-58868, і вона потрапила до листопадового бюлетеня безпеки Android. Йдеться про віддалене виконання коду: по суті, зловмисник отримує змогу керувати телефоном у власних цілях. Зачеплено Android з 14-ї по 17-му версію, тобто майже всі телефони, що нині в ужитку. У бюлетені Google не згадує Android 12 і 13, але й прямо їх не виключає, тож власникам старих апаратів розслаблятися зарано.
Є дві добрі новини. Перша: Google поки не підтвердила, що вразливість уже використовують у реальних атаках. Друга: патч існує. Але «поки не підтвердила» не означає «ніхто не користується», тому з оновленням краще не зволікати.
Це не єдина діра в бюлетені
Листопадовий список містить 216 вразливостей, 23 з них позначено як критичні. Ще дві критичні проблеми, за даними The Hacker News, теж допускають віддалене виконання коду. Тому встановлювати варто не «латку від однієї діри», а весь пакет оновлень: він закриє одразу все, що знайшли за місяць.
Як перевірити, чи є патч на вашому телефоні
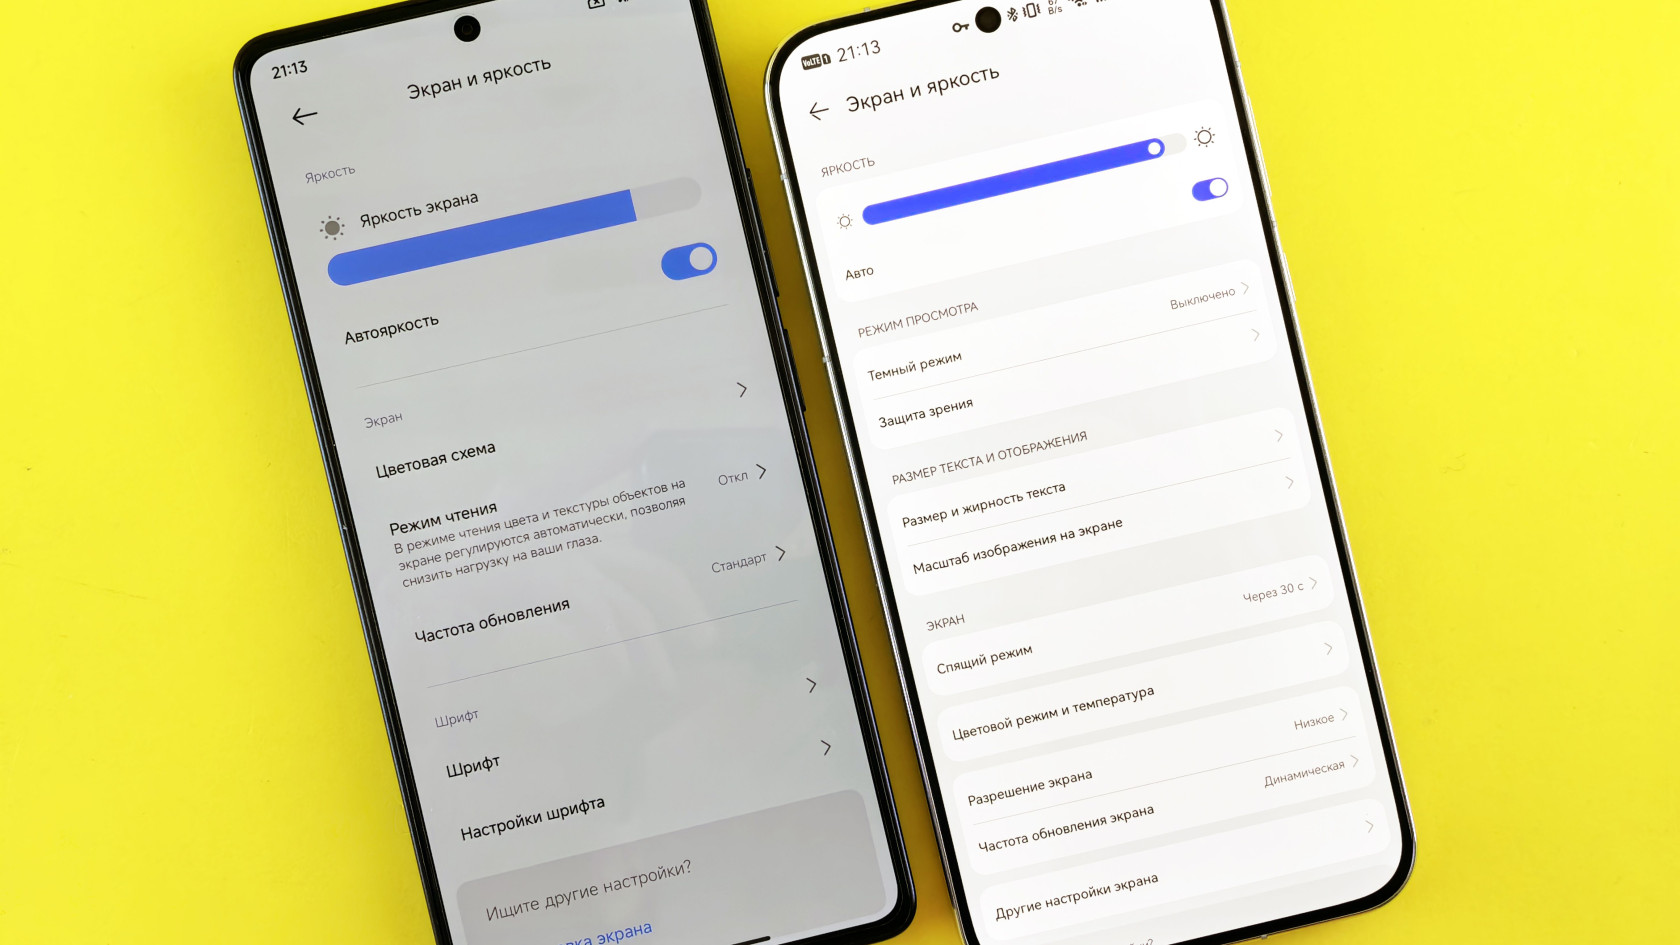
Потрібна дата патча безпеки. Відкрийте «Налаштування → Про телефон» (на планшеті «Про планшет») і торкніться рядка з версією Android. В окремих оболонках потрібний рядок захований глибше, наприклад у «Відомості про ПЗ», і називається «Оновлення безпеки Android» або «Рівень патча безпеки».
Дивіться на дату. Якщо там 2026-11-01 або пізніша, ви захищені: усі патчі від 1 листопада й новіші закривають цю вразливість. Якщо дата старіша, наприклад 2026-10-05, діра у вас поки відкрита.
Дата патча — це не дата останнього оновлення прошивки. Телефон може отримати нову оболонку й залишити старий рівень безпеки, тому дивіться саме на рядок про патч безпеки.
Що робити, якщо дата стара
Почніть з очевидного: «Налаштування → Система → Оновлення системи» (у Samsung — «Оновлення ПЗ» в основних налаштуваннях) і ручна перевірка оновлень. На Pixel патч зазвичай приходить першим, на інших брендах усе залежить від виробника й оператора зв'язку. Google лише випускає виправлення, а доставляють його вже виробник телефона і, в деяких країнах, оператор. Тому розбіжність у строках велика: у когось оновлення з'явиться завтра, у когось через кілька тижнів.
Поки патча немає, поводьтеся трохи обережніше, ніж зазвичай:
- встановлюйте застосунки лише з Google Play і не відкривайте файли з месенджерів від незнайомців — для цієї вразливості це не панацея, але зайвий ризик вам ні до чого;
- не вимикайте Google Play Protect: перевірка вмикається в «Налаштування → Безпека» і працює у фоні;
- увімкніть автоматичні оновлення системи та застосунків, щоб наступний патч не чекав на вашу увагу;
- якщо телефон давно взагалі не отримує оновлень, серйозно подумайте про заміну: до такого апарата виправлення вже не прийдуть, а нові діри з'являтимуться щомісяця.
Офіційні описи всіх виправлень зібрано в бюлетенях безпеки Android, а як вручну перевірити оновлення на своєму пристрої, докладно пояснює довідка Google.
Головне
Перевірте дату патча сьогодні: це займе пів хвилини. Потрібна 2026-11-01 або новіша. Якщо її немає, запустіть ручну перевірку оновлень і ввімкніть автооновлення. Панікувати нема з чого, але й відкладати не варто: вразливість «без кліку» не лишає вам шансу помітити атаку за підозрілим повідомленням.
Відгуки та коментарі
Додати коментар